シンガポールで開催されたTech Week Singapore 2026に参加しました。
クラウド、AI、DevOps、サイバーセキュリティ、データセンターなど、幅広い分野のセッションや展示が集まるイベントです。今回はAIエージェントの実行基盤やセキュリティ、運用への活用を中心に見て回りましたが、GPU基盤から電力・冷却設備まで、普段の業務では接する機会が少ない展示も見ることができました。
会場を通して感じたのは、AIを中心としたエコシステムの広がりと、その進展の速さです。モデルやアプリケーションだけでなく、エージェントを安全に実行し、管理し、運用するための技術が、具体的な製品や事例として数多く紹介されていました。
包括的なエージェント基盤と、特化型サービスの付加価値
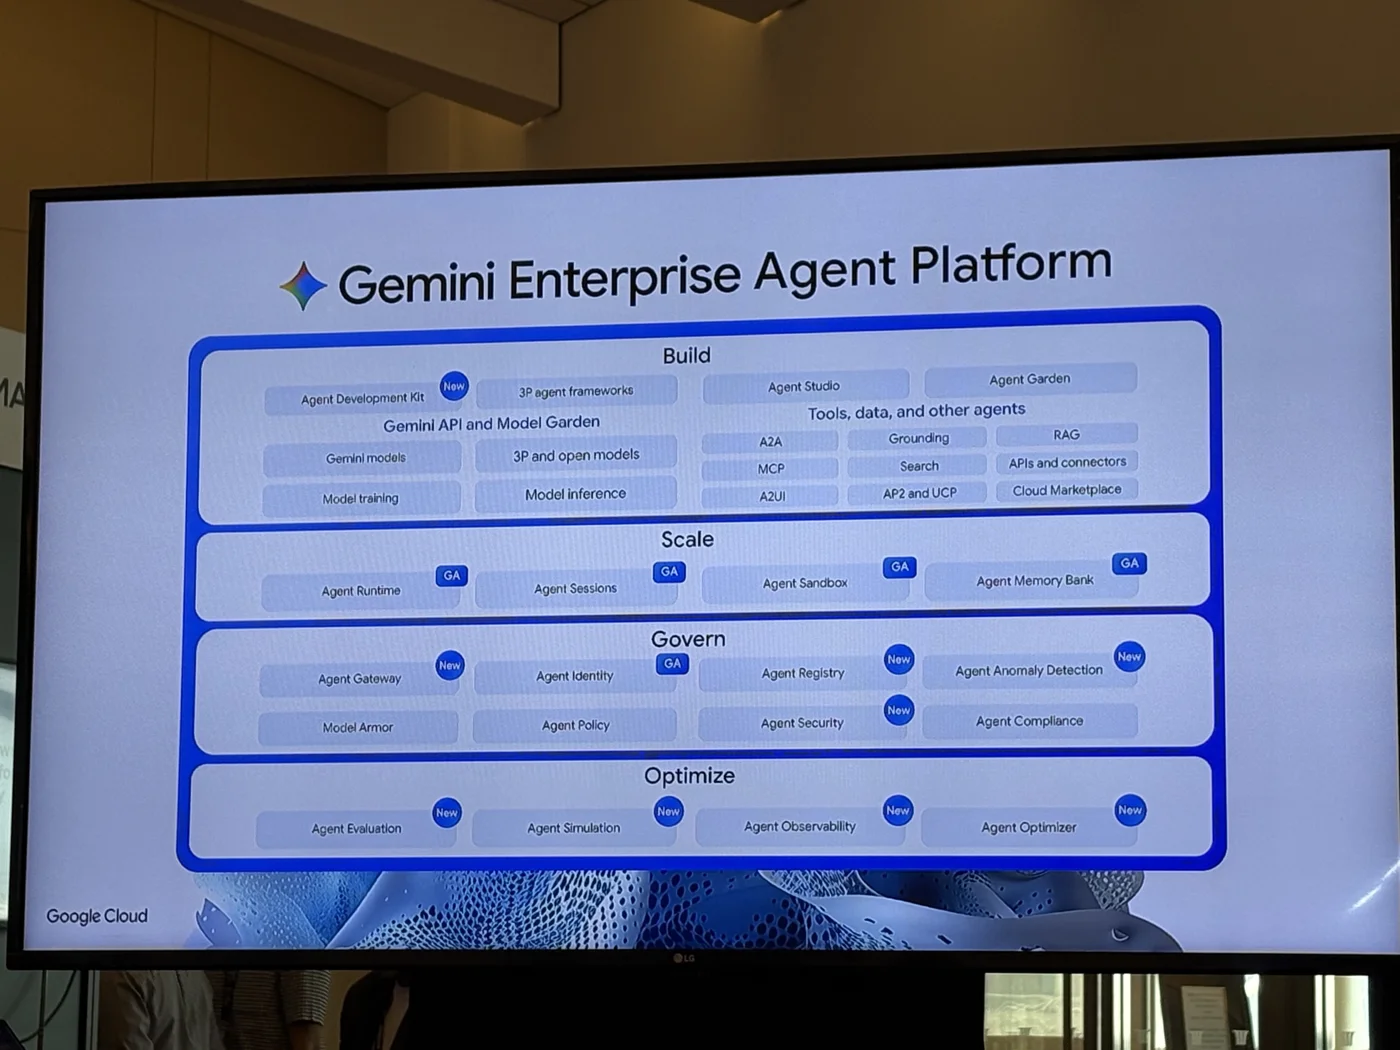
Google Cloudのセッションは、全体を通して内容が充実していました。特に、AIエージェントを支えるプラットフォームの進展が印象に残っています。
ADKを使った開発やマルチエージェントアーキテクチャに加え、セッション・メモリ・データ管理、MCPやA2Aによる接続、Agent Identity、Agent Registry、Agent Gateway、Agent Policy、Observability、Evals まで、幅広い機能が紹介されていました。
開発したエージェントを動かすための実行基盤と、それを組織で利用するための管理・セキュリティ機能を包括的に扱える点に、Google Cloudの強みを感じました。普段、GKE上でAI Agentを動かすことはありますが、これだけ充実しているAgent Platform をもっと活用していきたいと思いました。
一方で、特定の領域に強みを持つサービスの展示も面白く、プラットフォームが機能を広げる中でも、それぞれの付加価値が見えました。
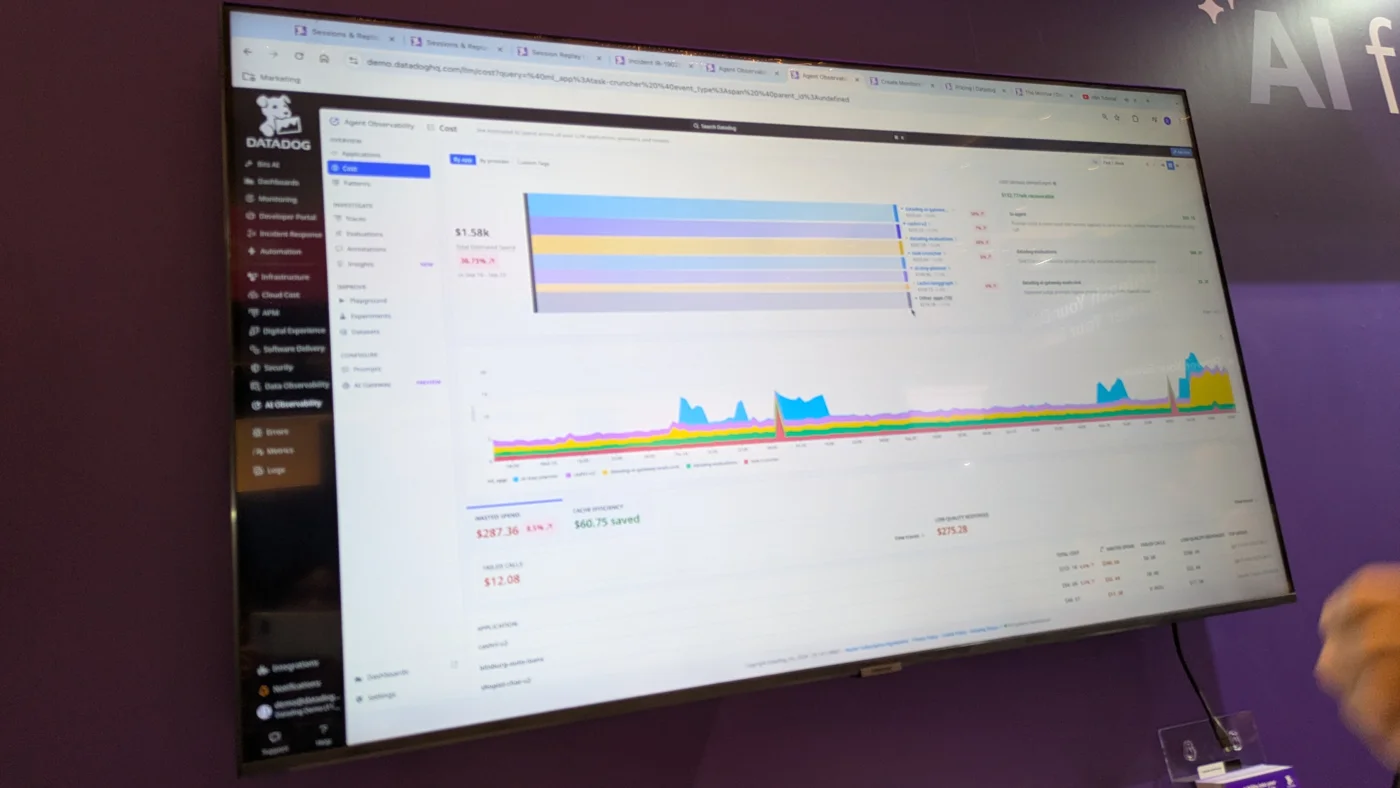
Datadogのブースでは、エージェントの実行をトレースし、処理の詳細、エラー、トークン使用量、コストなどを確認するデモを見ました。可観測性や評価を実際の調査・分析につなげる画面が具体的で、運用現場でどう使うかをイメージしやすい内容でした。
PagerDutyでは、On-call 対応を含めたインシデント対応の負荷をAIエージェントが軽減するデモが紹介されていました。
AIの可観測性を扱うブースはほかにも多く、Kong AI GatewayやOneGatewayなど、AI Gatewayを前面に出す展示も目立ちました。モデルやエージェントの利用が増えるにつれ、その接続経路を管理する技術にも注目が集まっていることを感じました。
AIエージェントのサンドボックスを、脅威モデルから考える
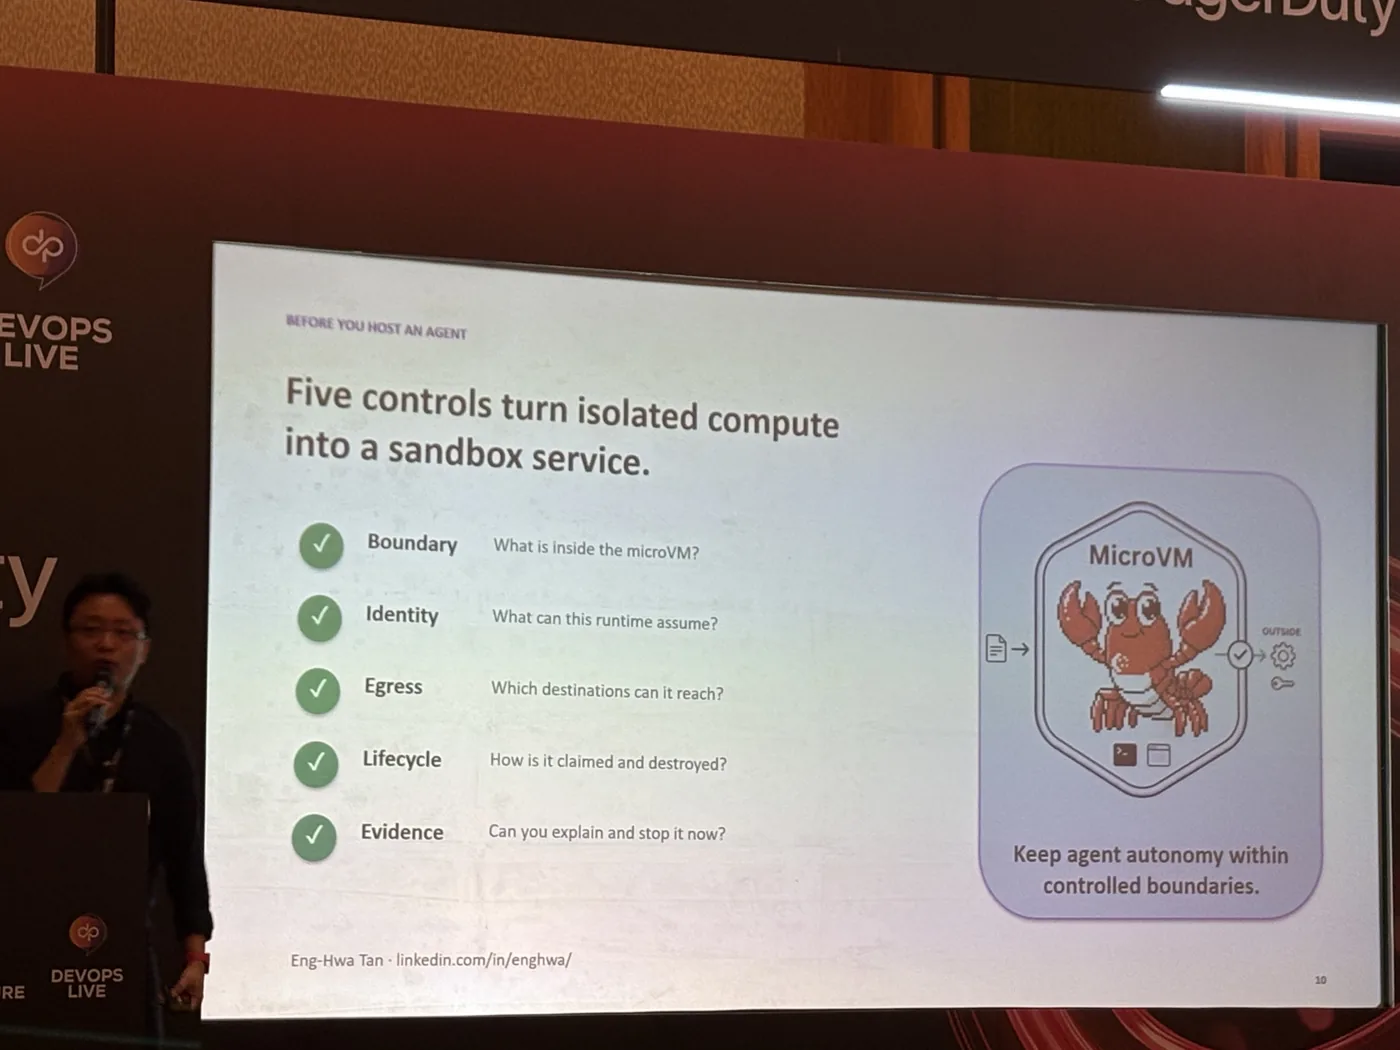
技術的に特に印象に残ったのが、AWS Principal Engineerによる「Giving AI Agents Secure Sandbox with Real-World Tools: OpenClaw in Kubernetes with MicroVM」の発表です。
runc、gVisor、Kata Containersといった実行方式について、脅威モデルに応じた使い分けが説明されていました。同じ「サンドボックス」でも、どの境界で処理を隔離するかによって、想定するリスクや運用上の特性が変わります。マルチテナント環境など、より強い隔離が求められるケースでmicroVMを使う考え方は、参考になりました。
KubernetesのRuntimeClassを使った構成や、実行環境を準備し、割り当て、利用終了後にアクセスを遮断して破棄するライフサイクルも紹介されていました。隔離方式の比較から、実際の基盤設計まで踏み込んだ内容でした。
また、認証情報をサンドボックスの外側で仲介する構成も興味深いものでした。エージェントが実行するコードを隔離しても、そのコードから強い権限を持つ認証情報を利用できれば、外部システムへの影響は残ります。実行環境の境界、認証情報、外部通信、ライフサイクルを合わせて考える必要があります。
最近個人的に注目しているAgent Sandboxへの言及もありました。Agent Identityと同様に、サンドボックスもAIエージェントのセキュリティを考えるうえで重要な領域として、引き続き追っていきたいと思います。
Trust BankのSREエージェント:調査する仕事から、調査結果をレビューする仕事へ
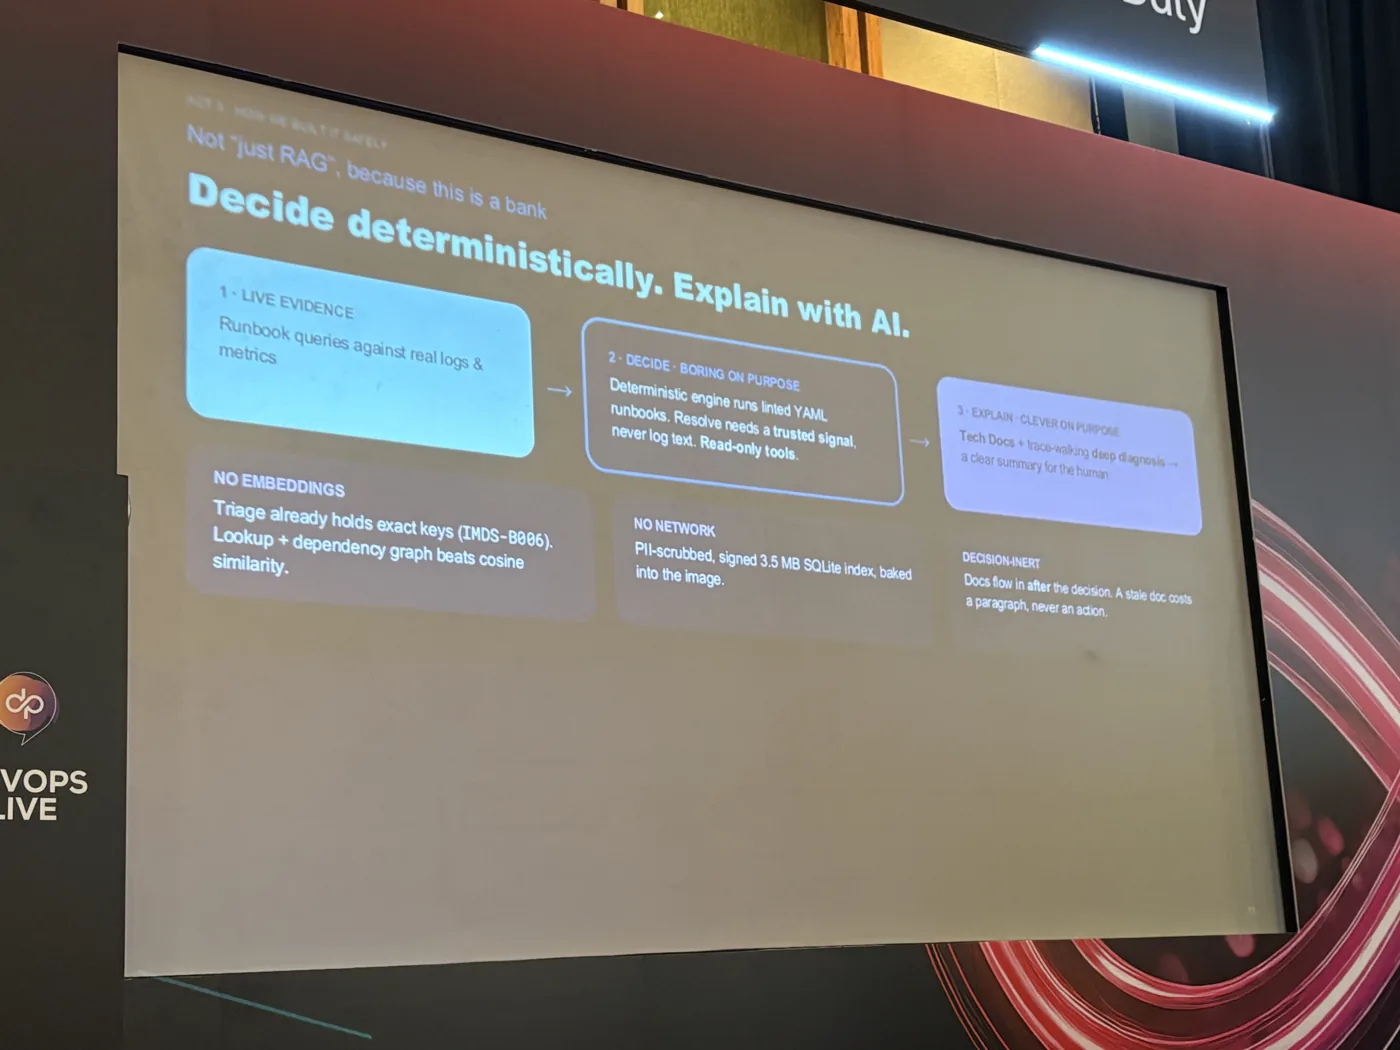
シンガポールのデジタルバンク、Trust Bankのセッションにも参加しました。障害調査を支援するGenAI Ops、SREエージェントの事例です。
紹介された構成には、Amazon EKS上の実行基盤、Amazon Bedrock AgentCore、Claude Agent SDK、CLIツールなどが含まれていました。ただ、技術構成以上に参考になったのは、エージェントに与える情報と、エンジニアとの役割分担です。
セッションではAIエージェントが「Live Evidence」として、ランブックに基づき実際のログやメトリクスへクエリを実行し、その結果を調査の根拠として使う流れが紹介されていました。エージェントが調査結果や推奨事項を提示し、エンジニアがそれを確認する構成です。顧客の個人情報を扱わず、運用上の情報を対象とする方針も説明されていました。
エンジニアが障害調査を一から行うのではなく、エージェントの調査結果をレビューする側へ役割を移していく取り組みとして、興味深く聞きました。既存のランブックや運用データをどう活用するかまで具体的に示されていた点が参考になりました。
Evalについても考えさせられる内容がありました。Evalが成功していても、入力や処理に含まれる不具合を検出できていないケースがあるという指摘です。
必要な情報が欠けた入力や、本来必要な処理を意図的に外したケースを用意し、それでも評価が通ってしまわないかを確認する。正常なケースを成功と判定できることに加え、誤ったケースを失敗として判定できるかにも焦点を当てる考え方です。
エージェントの回答が自然な文章になっていると、処理が正しく成立しているように見えることがあります。どの情報を参照したのか、必要な手順を実行したのか、結論を支える根拠があるのかまで確認する重要性を、改めて感じました。
当社もデジタルバンクの開発支援に携わっているため、最先端のデジタルバンクの運用現場での実践事例を聞けて有意義でした。
量子コンピューターの脅威と、暗号の移行への備え
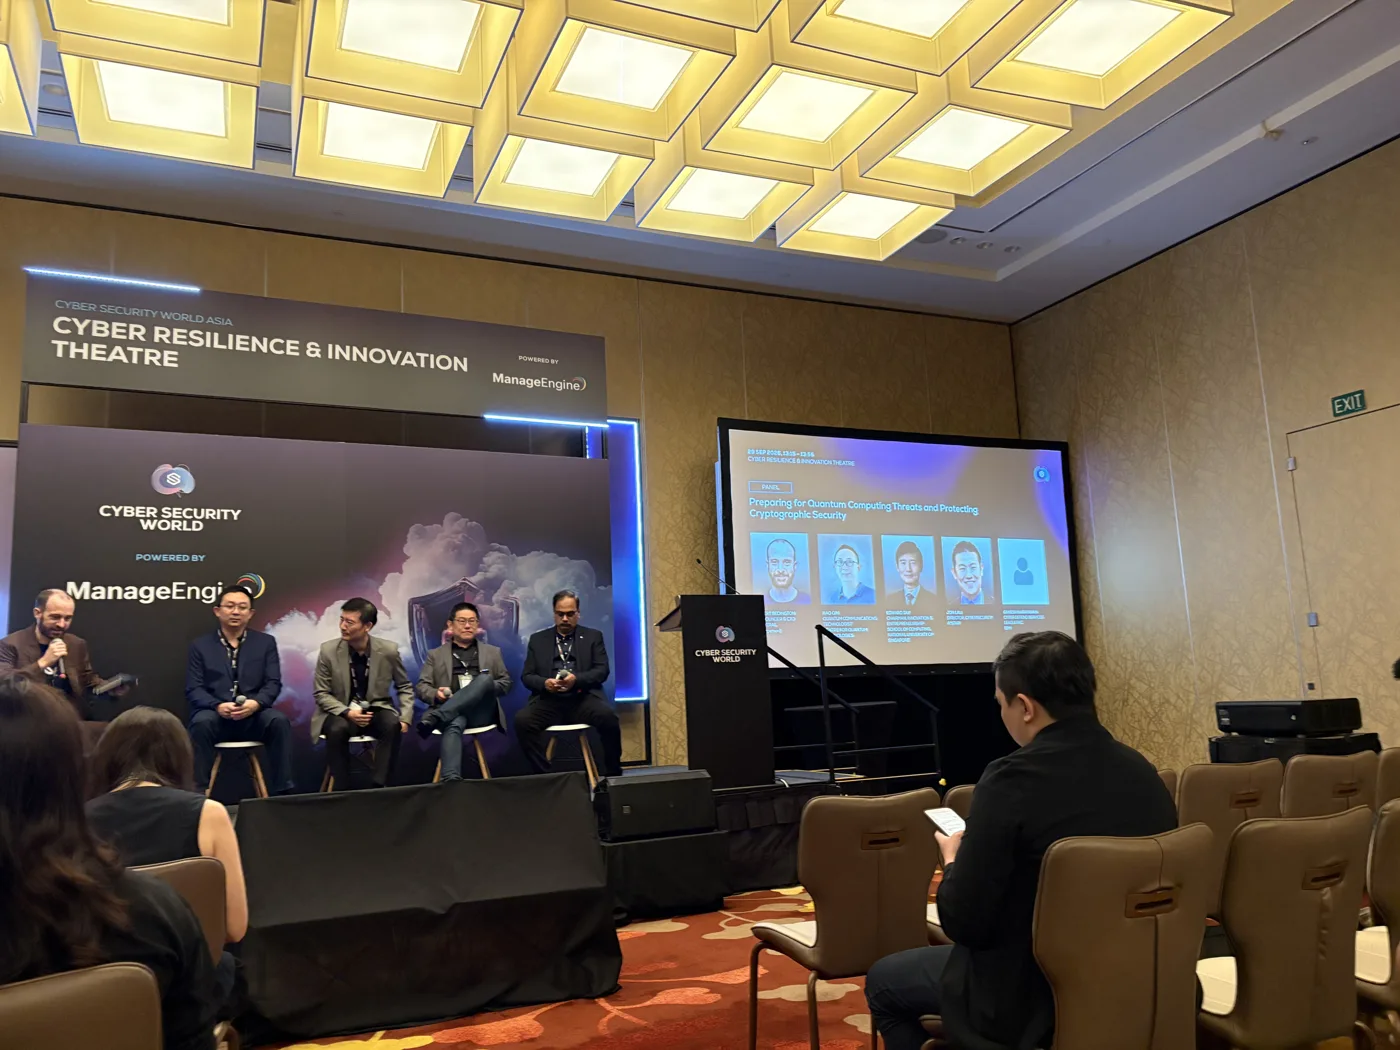
サイバーセキュリティのパネルディスカッション「Preparing for Quantum Computing Threats and Protecting Cryptographic Security」も、印象に残ったセッションの一つです。量子コンピューターが現在の暗号に与える影響と、それに向けた備えについて議論されていました。
現在の公開鍵暗号を解読できるほど高性能な量子コンピューターが実現すると、RSAや楕円曲線暗号など、現在広く使われている公開鍵暗号の安全性が脅かされます。そのような段階を指す言葉が「Q-day」です。時期は確定していませんが、2030年頃の実現を想定する見通しがあります。
また、現時点では解読できない暗号化データを収集・保存し、将来の量子コンピューターで解読するHarvest Now, Decrypt Laterの脅威について語られました。長期間にわたって秘密にしておく必要がある情報では、量子コンピューターが実用化される前から対策を考える必要があります。
対策として話題になっていたのが、PQC(耐量子計算機暗号)とQKD(量子鍵配送)です。PQCは、量子コンピューターによる攻撃への耐性を持つ暗号アルゴリズムを使い、鍵の確立や電子署名などを行うものです。一方、QKDは物理的な手法で量子の性質を利用して鍵を共有する技術で、専用の機器や通信経路が必要になります。
普段の業務と照らし合わせると、FAPIでも楕円曲線暗号を使うES256が署名アルゴリズムの一つとして採用されており、身近な認証・認可基盤にも関わる話として考えさせられました。
プライベートAIとGPU基盤
SuperXやArcfraなどのセッション・展示では、GPU基盤、プライベートAI、仮想化・Kubernetes基盤に関する取り組みが紹介されていました。
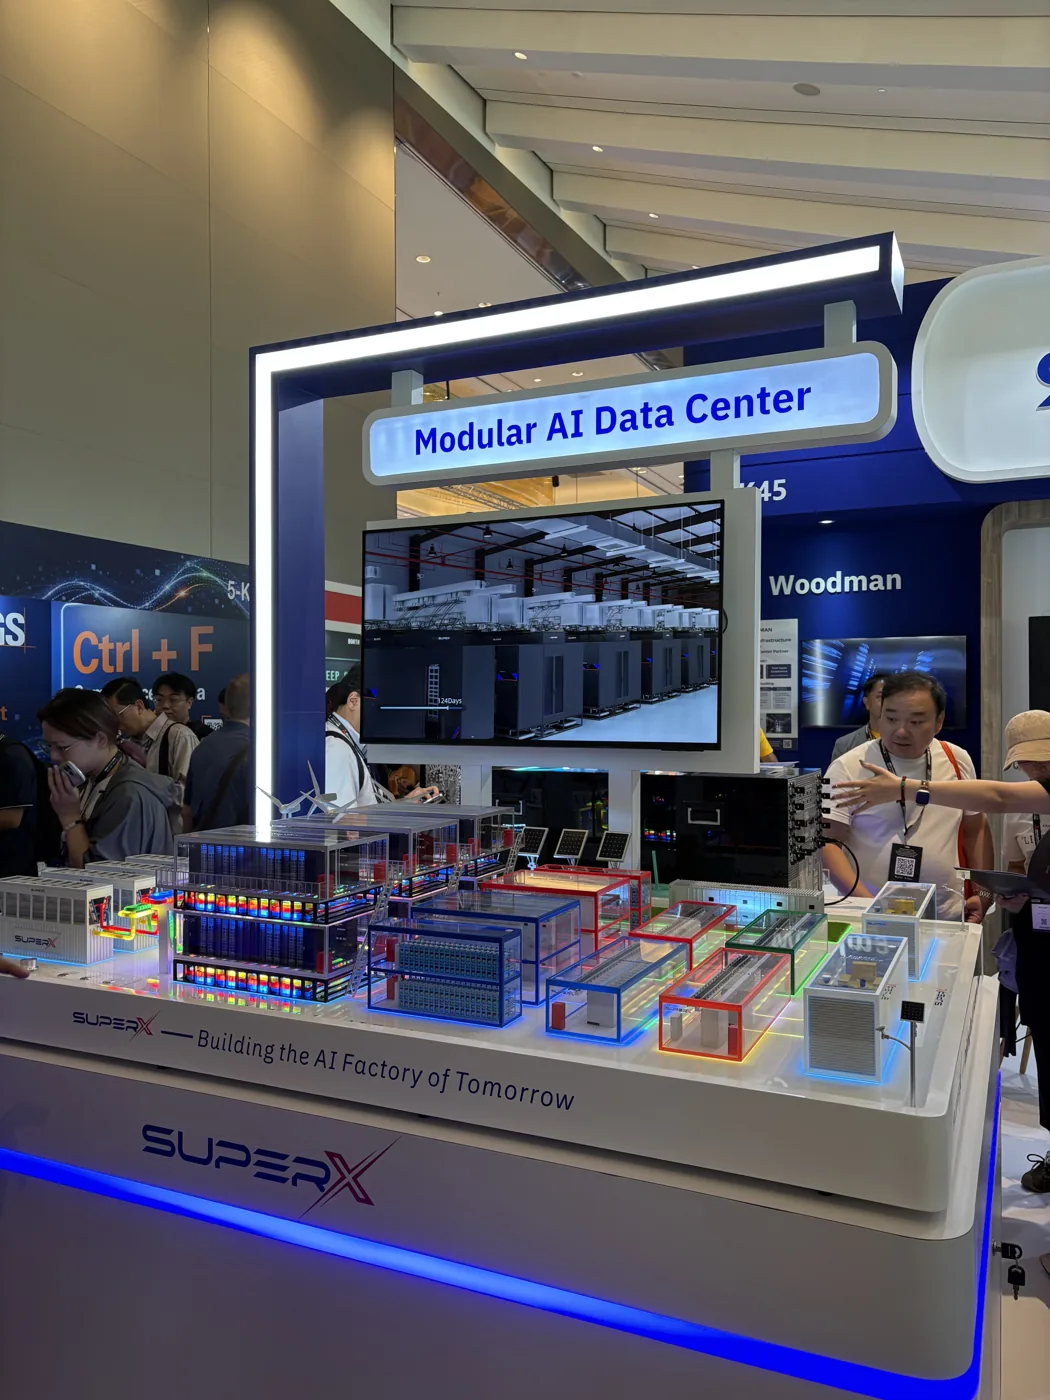
SuperXでは、GPUをサービスとして提供する構成に加え、推論基盤、モデルゲートウェイ、最適化など、AIを提供・運用するための複数の層が扱われていました。GPUを用意するところから、モデルを利用者へ提供するところまでを、一連の基盤として捉えている点が印象に残りました。
Arcfraでは、仮想化からKubernetes、プライベートAIへとつながる基盤の構成が紹介されていました。既存のシステムを運用している組織にとって、AI基盤をどこに配置し、従来のインフラ管理とどう接続するかは、導入時の現実的な論点になると感じます。
Bitdeer AI Cloudなどの展示も含め、GPUを利用するプラットフォームを色々見られたのは有意義でした。マネージドなAIサービスを利用する方法もあれば、自社で管理する環境にモデルを配置する方法もあり、データの扱い、応答時間、利用量、運用体制によって適した構成は変わります。
当社は普段、クラウド上のアプリケーションや基盤を中心に扱っています。今回の展示は、その下にあるGPUや仮想化基盤まで視野を広げる機会になりました。製品ごとの性能や費用対効果は個別の検証が必要ですが、AIの利用を支える基盤にも多様なアプローチがあることを実感しました。
電力・冷却設備からロボティクスまで
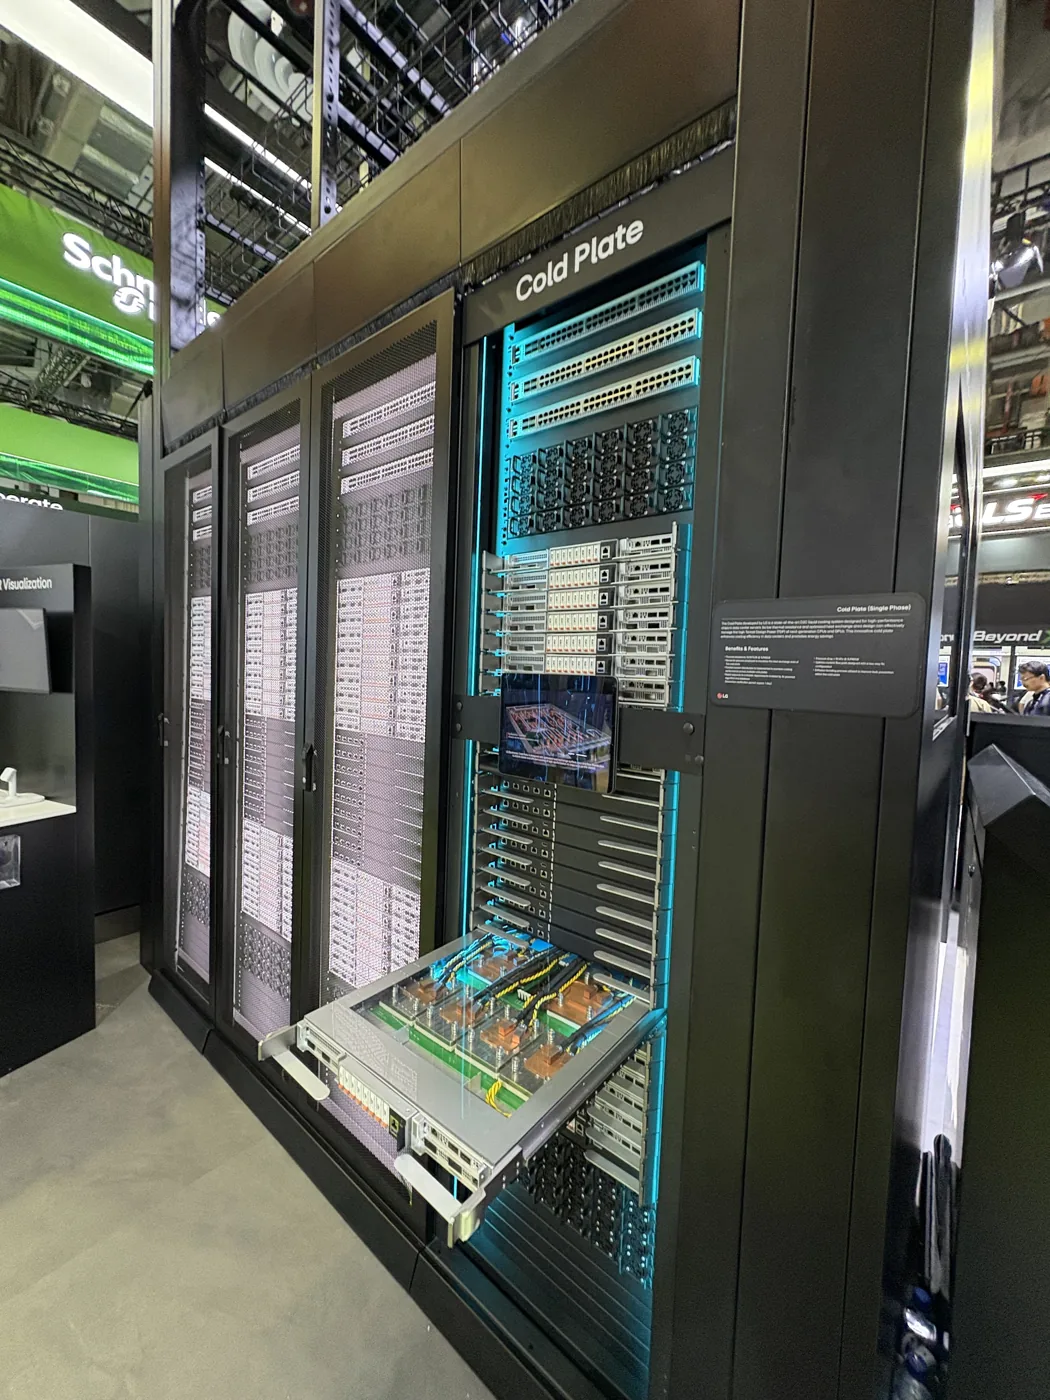
会場では、GPUサーバーやモジュール型データセンターに加え、電源、冷却、発電設備なども展示されていました。
ソフトウェアのセッションを聞いた後に、計算基盤を実際に稼働させるための設備を同じ会場で見られるのは、このイベントならではの面白さでした。GPU基盤を拡張するには、計算資源の調達と合わせて、電力供給や冷却能力も最重要です。
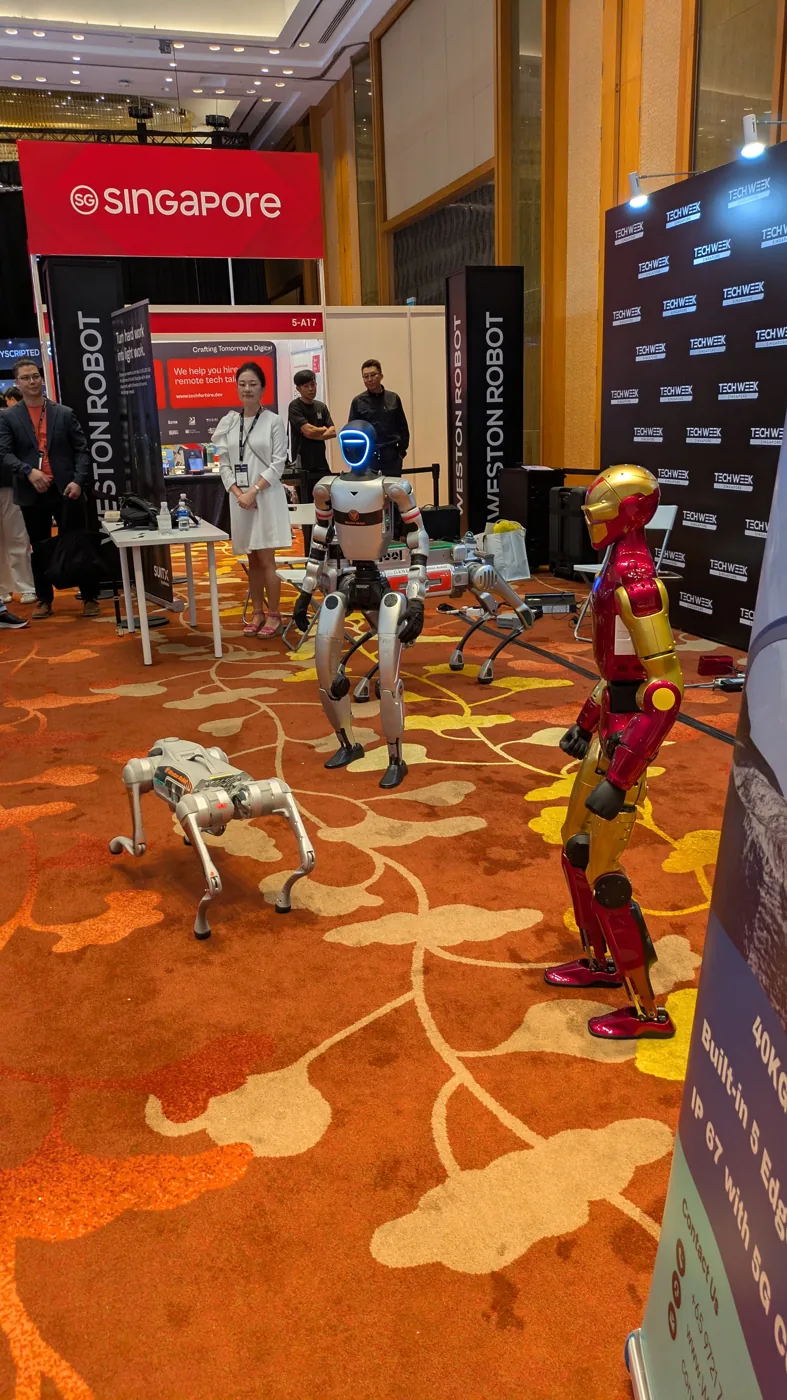
また、Weston Robotなどのロボティクス展示では、AIが物理的な機器と組み合わさる様子にも触れました。シチュエーションに応じたAIならではのランダムな動きで面白かったです。
その他
Accenture様が無料提供していたコーヒーがめっちゃ美味しかったです。